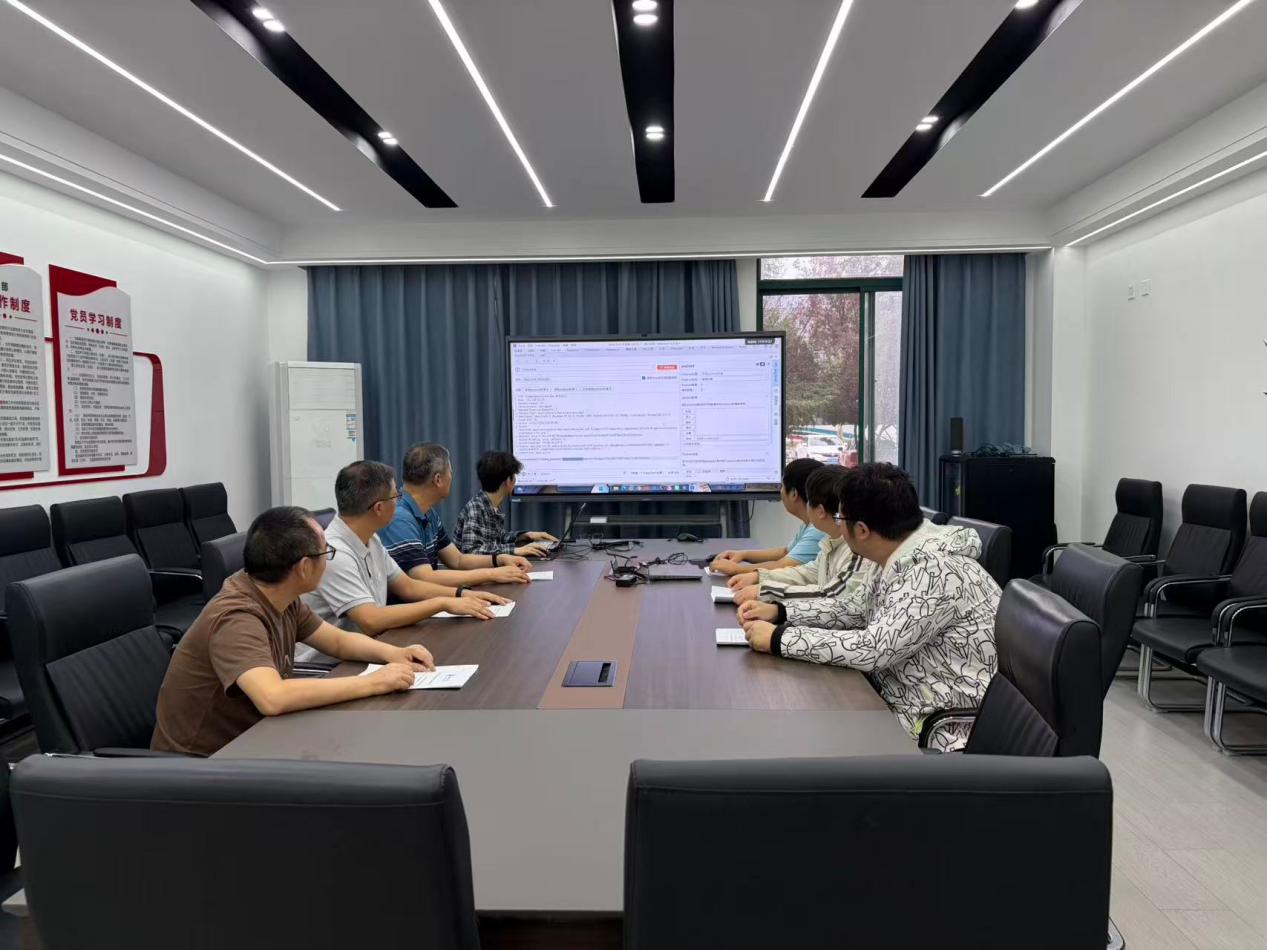

2026年9月24日,信息化与数据管理中心成功组织开展了一次数据泄露应急演练活动,以实战化方式检验校园网络安全防护体系的应急处置能力,进一步夯实学校网络安全保障基础。
本次演练提前制定周密方案,对靶场和入侵主机进行网络隔离,模拟黑客利用系统漏洞渗透校园网、植入恶意程序并窃取敏感数据的攻击场景。演练按实战标准开展,攻击者通过搜寻目标开源框架漏洞、利用MySQL注入写入恶意日志并借助WebShell获取主机权限,中心人员全程跟踪记录,完整还原攻击触发告警、排查处置与WebShell查杀全流程,重点检验运维人员异常流量监测、告警响应及恶意程序处置能力。演练结束后,及时进行了复盘总结,本次演练顺利完成既定目标,不仅检验了学校现有运维团队对网络安全事件的响应能力,还有效提升了运维人员对漏洞的处置效率,进一步明确了应急处置流程中的薄弱环节,为后续优化校园网络安全防护体系提供了实践依据。
针对演练中发现的问题,信息化与数据管理中心提出相关改进建议:一是持续加强网络安全监测预警,完善终端安全告警机制,确保第一时间发现异常攻击行为;二是定期开展运维人员专项技能培训,提升对新型网络攻击手段的识别和处置能力;三是加大网络安全宣传力度,面向全校师生普及网络安全防范知识,提高全员网络安全防范意识。
下一步,信息化与数据管理中心将继续常态化开展各类网络安全演练活动,不断健全校园网络安全应急响应机制,切实筑牢学校网络安全防线,为学校教学、科研和管理工作的顺利开展提供坚实的网络安全保障。(撰稿:王磊,审核:姚保峰)